Australia stawia zarzuty po ataku na łańcuch dostaw
Australijskie służby oskarżają dwóch mężczyzn o udział w głośnym ataku na open source. W tle są skradzione sekrety i kryptowaluty.
Zarzuty w Australii po ataku na open source
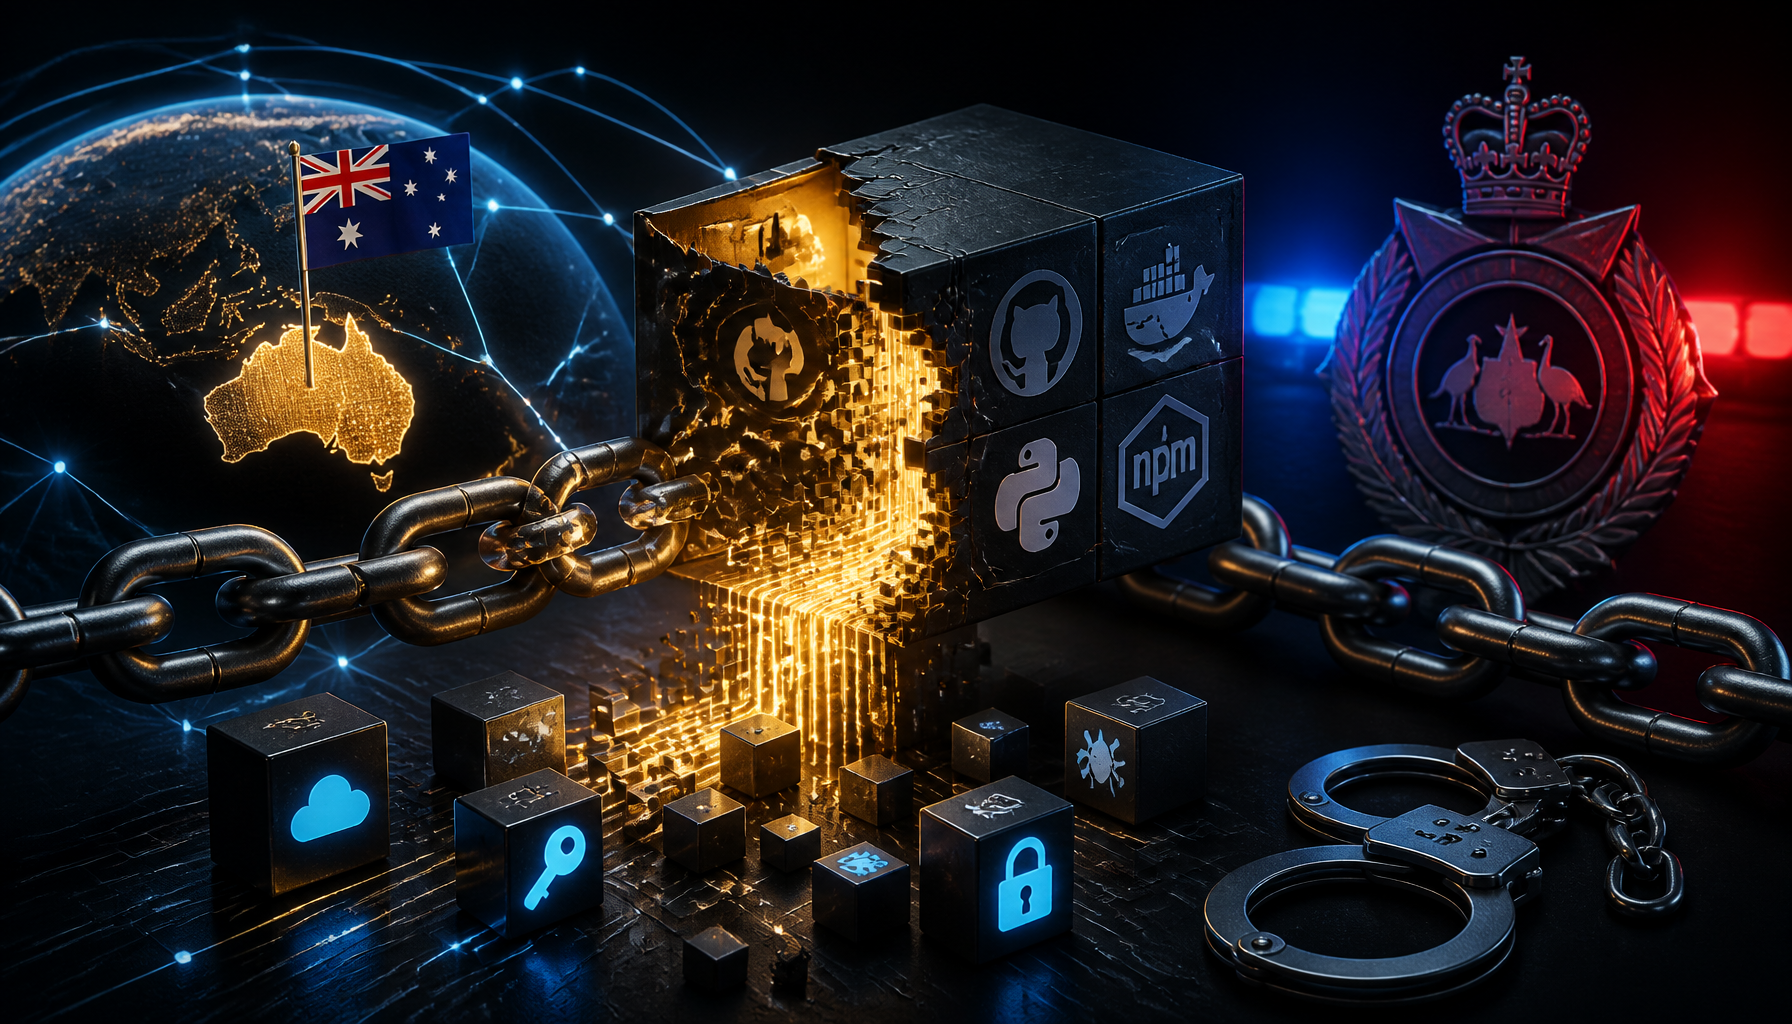
Australijska policja federalna postawiła zarzuty dwóm mężczyznom z Australii Zachodniej w związku z serią ataków na łańcuch dostaw oprogramowania, które miały doprowadzić do kompromitacji popularnych projektów open source. Śledczy wiążą sprawę z grupą TeamPCP, odpowiedzialną za głośną kampanię z marca 2026 roku.
Na ławie oskarżonych zasiedli Louis Michael Gaebler, 23 lata, oraz Ruben Ian Thomson, 21 lat. Obaj pojawili się w sądzie w Perth dzień po tym, jak funkcjonariusze przeprowadzili przeszukania w kilku lokalizacjach w zachodniej Australii i zabezpieczyli sprzęt do analizy kryminalistycznej.
Jak działał atak
Według ustaleń śledczych napastnicy mieli przejmować dane uwierzytelniające do publikowania w zaufanych projektach open source, a następnie podmieniać legalne wydania na zatrute wersje rozsyłane przez oficjalne kanały dystrybucji. Atak rozlał się na kilka ekosystemów:
- GitHub Actions
- Docker Hub
- npm
- PyPI
- OpenVSX
Mechanizm był szczególnie groźny, bo wykorzystywał zaufanie do samych projektów i ich pipeline’ów CI/CD. Jeden przejęty komponent mógł dostarczać dane potrzebne do kolejnego etapu kampanii.
Wśród zaatakowanych elementów znalazły się m.in. narzędzie skanujące Trivy, komponenty Checkmarx KICS oraz bramka AI LiteLLM. W przypadku LiteLLM złośliwy pakiet miał zostać opublikowany po przejęciu tokena publikacyjnego zdobytego wcześniej z innych kompromitacji.
Skala szkód i kradzież sekretów
Australijskie służby twierdzą, że kampania mogła dotknąć ponad 1000 organizacji na całym świecie, doprowadzić do kradzieży ponad 500 tys. poświadczeń i wycieku co najmniej 300 GB danych. Inne analizy tego samego incydentu mówiły o jeszcze większej skali ekspozycji w środowiskach CI/CD, ale same skradzione dane uwierzytelniające nie muszą oznaczać skutecznego włamania do każdej organizacji.
W raporcie przypomniano też, że wyciekłe sekrety mogą pozostawać groźne długo po samym incydencie. Z tego powodu służby zalecają m.in. rotację:
- sekretów CI/CD,
- tokenów publikacyjnych,
- poświadczeń chmurowych,
- wszystkich kluczy dostępnych w oknie ekspozycji.
Kryptowaluty i zarzuty karne
Śledczy wskazują, że podejrzani mieli otrzymywać wynagrodzenie w kryptowalutach, a wartość tych płatności jest nadal badana. Jednemu z mężczyzn zarzucono także obrót mieniem pochodzącym z przestępstwa o wartości co najmniej 100 tys. dolarów australijskich.
Łącznie postawiono im 14 zarzutów. Część z nich dotyczy posiadania danych z zamiarem popełnienia przestępstwa komputerowego, nieuprawnionej modyfikacji danych oraz ich przekazywania. Jeden z zarzutów związanych z niewykonaniem nakazu śledczych przewiduje karę do 10 lat więzienia, a zarzut dotyczący mienia pochodzącego z przestępstwa nawet do 20 lat.
Długi ogon kampanii
Sprawa TeamPCP nie ogranicza się do jednego incydentu. Analizy bezpieczeństwa wskazują, że infrastruktura powiązana z tą grupą była rozwijana od lat i wiązana z wcześniejszymi kampaniami oraz wspólnym zapleczem operacyjnym. Z kolei część narzędzi używanych przez napastników trafiła nawet do publicznych repozytoriów, a później została ponownie wykorzystana w nowych falach ataków na pakiety npm.
To pokazuje, jak szybko złośliwe narzędzia mogą wracać do gry, gdy atakujący mają dostęp do skradzionych poświadczeń i zaufanych kanałów dystrybucji.
Dlaczego ta sprawa jest ważna
Ten przypadek dobrze pokazuje, że współczesny atak na łańcuch dostaw nie polega już tylko na włamaniu do jednego projektu. Coraz częściej to kradzież sekretów, przejęcie pipeline’ów i wykorzystanie zaufania do automatyzacji dostaw oprogramowania.
Dla firm oznacza to konieczność większej kontroli nad:
- zależnościami w buildach,
- pinowaniem wersji w workflowach,
- dostępem do tokenów publikacyjnych,
- monitorowaniem nietypowych zmian w procesach CI/CD.
Właśnie tam, gdzie organizacje najczęściej zakładają, że „wszystko już jest zaufane”, atakujący szukają dziś najsłabszego punktu.