Przejęte konto HBO Max i pułapka ClickFix
Oficjalne konto HBO Max na Reddit zostało przejęte i wykorzystane do dystrybucji złośliwych reklam oraz malware dla Windows i macOS.
Przejęte konto HBO Max na Reddit
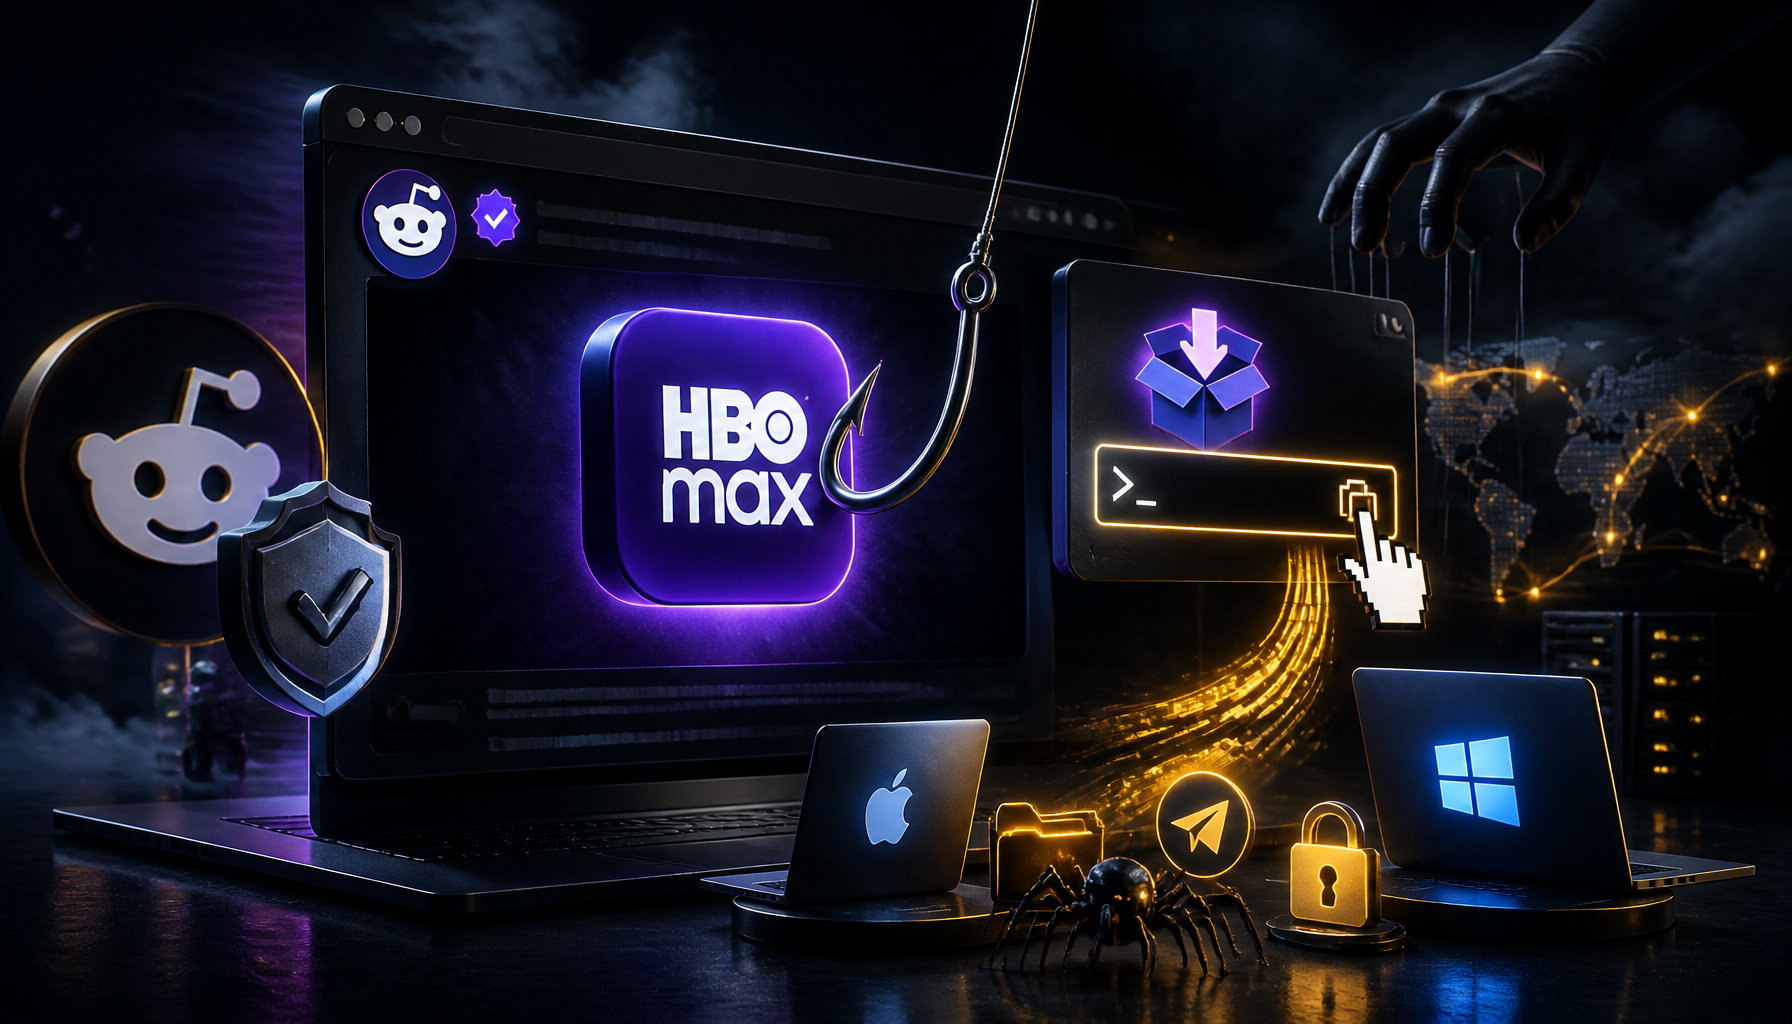
Oficjalne konto HBO Max na Reddit zostało przejęte przez atakujących i przez około 48 godzin służyło do emisji złośliwych reklam. Kampania była prowadzona w modelu malvertisingu i wykorzystywała popularną obecnie technikę ClickFix, czyli socjotechnikę polegającą na skłonieniu ofiary do samodzielnego uruchomienia złośliwej komendy.
Najbardziej niepokojące było to, że reklamy wychodziły z zweryfikowanego konta marki, co miało uwiarygodnić całą operację i zwiększyć skuteczność oszustwa.
Jak działał atak
Po kliknięciu reklama prowadziła na stronę podszywającą się pod HBO Max. Domeny były przygotowane tak, by wyglądały wiarygodnie, a cała strona imitowała oficjalny serwis usługi streamingowej. Zamiast prawdziwego pobierania aplikacji użytkownik trafiał na ekran, który nakłaniał do skopiowania polecenia i wklejenia go do Terminala, PowerShella albo okna Uruchom.
To klasyczny schemat ClickFix: ofiara sama wykonuje część operacji potrzebnych do infekcji. Z technicznego punktu widzenia atak nie opiera się na luce w systemie, lecz na manipulacji użytkownikiem.
Skala kampanii
W czasie, gdy konto pozostawało pod kontrolą napastników, opublikowano 108 złośliwych reklam. Nie wszystkie dotyczyły HBO Max. Część kampanii była kierowana do innych grup odbiorców:
- 46 reklam prowadziło do fałszywych stron związanych z HBO Max na domenach takich jak
hbomaxx[.]appihbomax-macos[.]com, - 47 reklam podszywało się pod narzędzia AI dla programistów, m.in. na
codex-craft[.]comicode-desktop[.]com, - 15 reklam promowało rzekomy cleaner dysku dla macOS, hostowany pod
apple.clean-disk-guide[.]com.
Z raportów wynika, że napastnicy szybko zmieniali domeny, gdy poprzednie zaczynały być rozpoznawane i blokowane.
Co trafiało do ofiar
Kampania była częścią szerszej operacji określanej jako PasteSwitch. Jej założenie jest proste, ale skuteczne: ofiara wkleja komendę, a backend decyduje, jaki ładunek złośliwy pobrać w zależności od systemu i profilu użytkownika.
W praktyce oznaczało to różne warianty infekcji dla macOS i Windows.
Ataki na macOS
Na komputerach Apple obserwowano kilka rodzajów ładunków:
- MacSync – infostealer kradnący dane z przeglądarek, informacje z Telegrama, notatki Apple oraz hasła zapisane w macOS,
- AMOS Helper – natywny binarny komponent, który utrzymuje się w systemie i rejestruje maszynę na serwerze C2,
- fałszywe aplikacje portfeli imitujące Ledger, Trezor Suite i Exodus, których celem było wyłudzanie fraz odzyskiwania.
Ataki na Windows
W środowisku Windows atak korzystał z mshta i PowerShella, aby załadować do pamięci infostealera Amatera bez zapisywania plików na dysku. To utrudnia wykrycie przez proste mechanizmy antywirusowe i analizę incydentu.
Dodatkowo malware kontaktował się z serwerem C2, jednocześnie używając w SNI TLS nazwy facebook.com, co miało utrudnić analizę ruchu sieciowego i zamaskować rzeczywisty cel połączenia.
Dlaczego ten incydent jest ważny
Ten przypadek pokazuje kilka istotnych trendów w cyberprzestępczości:
- atakujący coraz częściej wykorzystują przejęte, zweryfikowane konta do zwiększania wiarygodności kampanii,
- ClickFix pozostaje skuteczną techniką, bo przerzuca ciężar infekcji na użytkownika,
- te same mechanizmy mogą dostarczać różne ładunki w zależności od systemu operacyjnego,
- celem nie są już tylko klasyczne hasła, ale też fraz y seed, dane przeglądarek i informacje z komunikatorów.
Sytuacja po incydencie
Po zgłoszeniach użytkowników reklamy zostały wstrzymane, a HBO Max odzyskało kontrolę nad swoim kontem. Nadal nie ujawniono jednak, w jaki sposób napastnicy zdobyli dostęp do profilu — czy było to skutkiem słabego hasła, kradzieży sesji, czy infekcji typu infostealer.
Choć sam incydent został opanowany, sprawa dobrze pokazuje, jak łatwo zaufana, oficjalna marka może zostać wykorzystana jako narzędzie do dystrybucji malware.