Lunex i Psychedelic: nowa fala kradzieży
Fałszywe okna Cloudflare i złośliwe instalatory MSI służą do kradzieży haseł, portfeli krypto i przejęcia kontroli nad przeglądarką.
Fałszywa weryfikacja i złośliwy łańcuch ClickFix
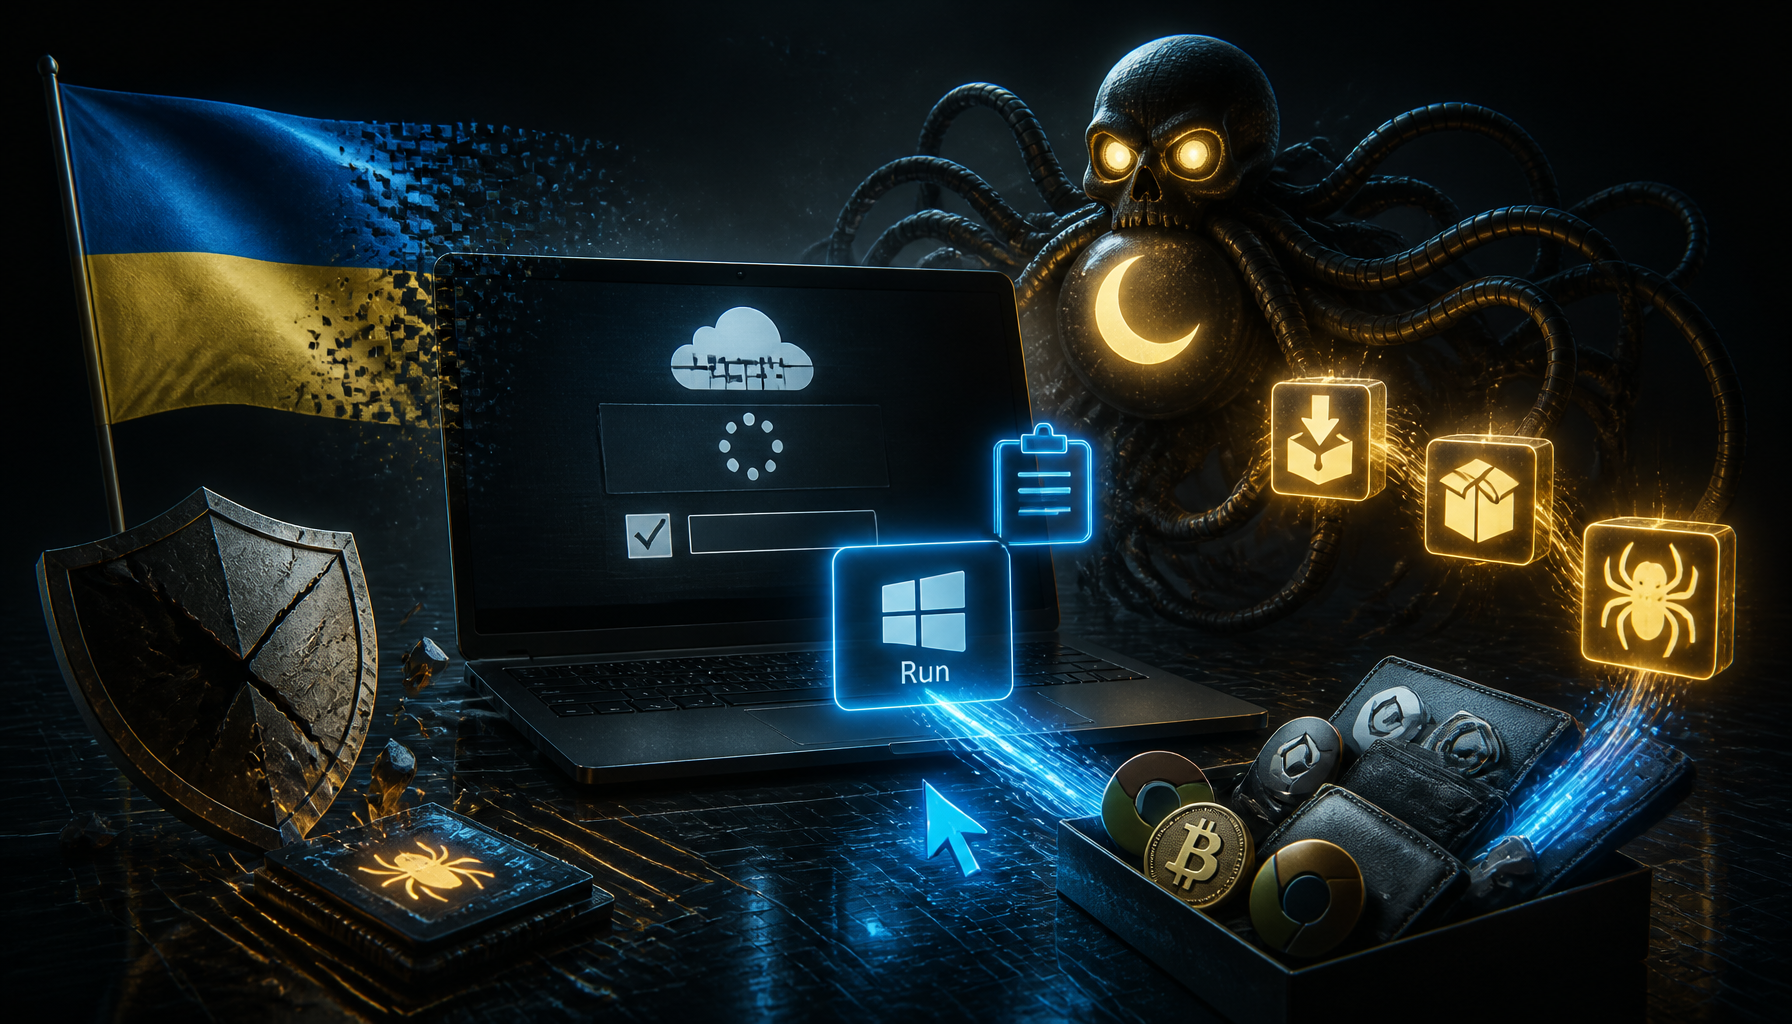
Badacze bezpieczeństwa opisali nową kampanię, która wykorzystuje przejęte ukraińskie strony internetowe do wyświetlania fałszywych ekranów weryfikacyjnych Cloudflare. To klasyczny mechanizm znany jako ClickFix: użytkownik widzi komunikat, który ma wyglądać jak rutynowa kontrola, a w rzeczywistości zostaje nakłoniony do wykonania polecenia w systemie Windows.
W praktyce ofiara otrzymuje instrukcję, by wkleić do okna Windows Run komendę skopiowaną do schowka. Ta komenda uruchamia łańcuch pobierania, który kończy się instalacją złośliwego pakietu MSI i wdrożeniem stealera o nazwie Psychedelic.
Psychedelic Stealer i platforma Lunex
Analiza tego ataku pokazuje jednak, że Psychedelic nie jest pojedynczym, odosobnionym malware. To element szerszej platformy malware-as-a-service o nazwie Lunex. Oznacza to, że zestaw funkcji jest sprzedawany lub wykorzystywany w ramach większego ekosystemu przestępczego, a nie ogranicza się do jednego operatora.
W kampanii pojawiają się dwa powiązane komponenty:
- Psychedelic Stealer – moduł kradnący dane z przeglądarek i portfeli krypto,
- LunexLoader oraz infrastruktura Lunex – warstwa dostarczająca payload, omijająca zabezpieczenia i zapewniająca trwałość infekcji.
Co kradnie malware
Złośliwe oprogramowanie zostało zaprojektowane do bardzo szerokiego zbierania danych. Jego cele obejmują:
- hasła zapisane w przeglądarkach opartych na Chromium,
- tokeny kont i sesji,
- dane z portfeli kryptowalutowych,
- informacje o systemie ofiary,
- dodatkowe pliki i zadania pobierane z serwera C2.
Wśród przeglądarek wymieniono m.in. Google Chrome, Microsoft Edge, Brave, Opera, Opera GX, Vivaldi i Yandex. Malware sprawdza też rozszerzenia i aplikacje portfeli krypto, takie jak MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Atomic Wallet, Electrum, Bitcoin Core i Litecoin Core.
Ukrywanie się przed zabezpieczeniami
W nowym łańcuchu infekcji szczególną uwagę zwraca sposób obchodzenia ochrony systemu. Lunex wykorzystuje technikę BYOVD (bring your own vulnerable driver), czyli ładowanie podatnego sterownika jądra, aby osłabić lub oślepić narzędzia bezpieczeństwa.
W tym przypadku używany jest podatny sterownik AMD Radeon Software PDFWKRNL.sys, powiązany z luką CVE-2023-20598. Sterownik pozwala atakującym eskalować uprawnienia i utrudniać wykrycie aktywności, przy czym zabezpieczenia nie zawsze są wyłączane — czasem pozostają uruchomione, ale nie widzą już tego, co dzieje się w systemie.
To ważne, bo pokazuje zmianę w podejściu przestępców: zamiast brutalnie kończyć procesy ochronne, częściej próbują je uciszyć od środka.
Trwałość infekcji i sterowanie zdalne
Lunex Stealer nie ogranicza się do jednorazowej kradzieży danych. Malware tworzy kilka mechanizmów trwałości, w tym:
- wpisy Run w rejestrze,
- ukryte zadanie harmonogramu o nazwie psychedelicloveUtils,
- most Chrome Native Messaging Host, który pozwala komunikować się z komponentem działającym lokalnie w systemie.
Ten ostatni element jest szczególnie istotny, bo umożliwia wykonywanie dodatkowych działań w kontekście przeglądarki i przetrwanie nawet wtedy, gdy główny plik malware zostanie usunięty.
Zestaw funkcji obejmuje także:
- listowanie dysków i katalogów,
- odczyt i zapis plików,
- pobieranie dodatkowych plików,
- uruchamianie programów w systemie ofiary.
Rozbudowana infrastruktura i cel kampanii
Badacze odkryli również panel zarządzania przynętami, powiązany z domeną uasputnik[.]com. To nie jest serwer C2 samego malware, lecz osobny panel do konfiguracji i monitorowania interakcji z fałszywymi stronami. System rejestruje odsłony, kliknięcia i zakończone interakcje niemal w czasie rzeczywistym.
W danych z panelu widać wyraźną dominację Ukrainy: większość odsłon i kliknięć pochodziła właśnie stamtąd. Pojawiały się też inne kraje, w tym Polska, Niemcy, Kanada, Holandia i Stany Zjednoczone.
Całość wskazuje, że kampania była nastawiona przede wszystkim na ukraińskojęzycznych użytkowników, a na to nakładają się też rosyjskojęzyczne artefakty w infrastrukturze i kodzie.
To nie jedyny wariant tej samej kampanii
Równolegle opisano też inny łańcuch ataku dostarczający dwa dodatkowe, wcześniej nieudokumentowane komponenty .NET:
- RemotePanel – trwały moduł zdalnego dostępu,
- BoundSiphon – stealer celujący w przeglądarki Chromium i Firefox.
RemotePanel maskuje się jako usługa Windows Time, zapewnia operatorowi zdalną kontrolę, obsługę PowerShell, zarządzanie plikami i procesami, podgląd ekranu oraz funkcje podobne do hVNC. BoundSiphon działa głównie z pamięci RAM i kradnie hasła, sesje, dane z portfeli krypto oraz wybrane dokumenty, także te chronione mechanizmem Chromium App-Bound Encryption.
Co ciekawe, RemotePanel rozwiązuje swój serwer C2 przez kontrakt w BNB Smart Chain, co pozwala przestępcom zmieniać infrastrukturę bez przebudowywania malware na zainfekowanych hostach.
Co z tego wynika
Opisane operacje pokazują, że współczesne kampanie kradzieży danych coraz częściej łączą:
- socjotechnikę w postaci fałszywych ekranów weryfikacji,
- złośliwe instalatory MSI,
- omijanie UAC,
- BYOVD do neutralizacji ochrony,
- kradzież danych z przeglądarek i portfeli krypto,
- trwały dostęp zdalny.
To już nie są proste stealer-y, lecz modularne zestawy narzędzi, które można łączyć i wymieniać zależnie od potrzeb operatora. Dla użytkowników oznacza to jedno: nawet pozornie zwykła strona z „weryfikacją” może stać się początkiem pełnego przejęcia kont, sesji i cyfrowych portfeli.