Luna Moth ujawnia kulisy cyberwymuszeń
Wycieki pokazują, jak grupa Luna Moth łączy socjotechnikę, podszywanie się pod IT i zdalny dostęp, by wyłudzać dane i pieniądze.
Kulisy działania grupy Luna Moth
Wycieki dokumentów rzuciły nowe światło na jedną z bardziej zorganizowanych grup zajmujących się cyberwymuszeniami. Z ujawnionych materiałów wynika, że Luna Moth, znana też jako Silent Ransom Group i śledzona przez analityków jako Chatty Spider UNC3753, działa w sposób przypominający uporządkowaną firmę, a nie chaotyczną bandę przestępców.
Najważniejszy wniosek jest prosty: to nie tylko ransomware w klasycznym znaczeniu. W centrum operacji znajduje się socjotechnika, manipulowanie ofiarami i przejmowanie zdalnego dostępu do firmowych komputerów, aby potem wyłudzać dane i pieniądze.
Jak wygląda atak krok po kroku
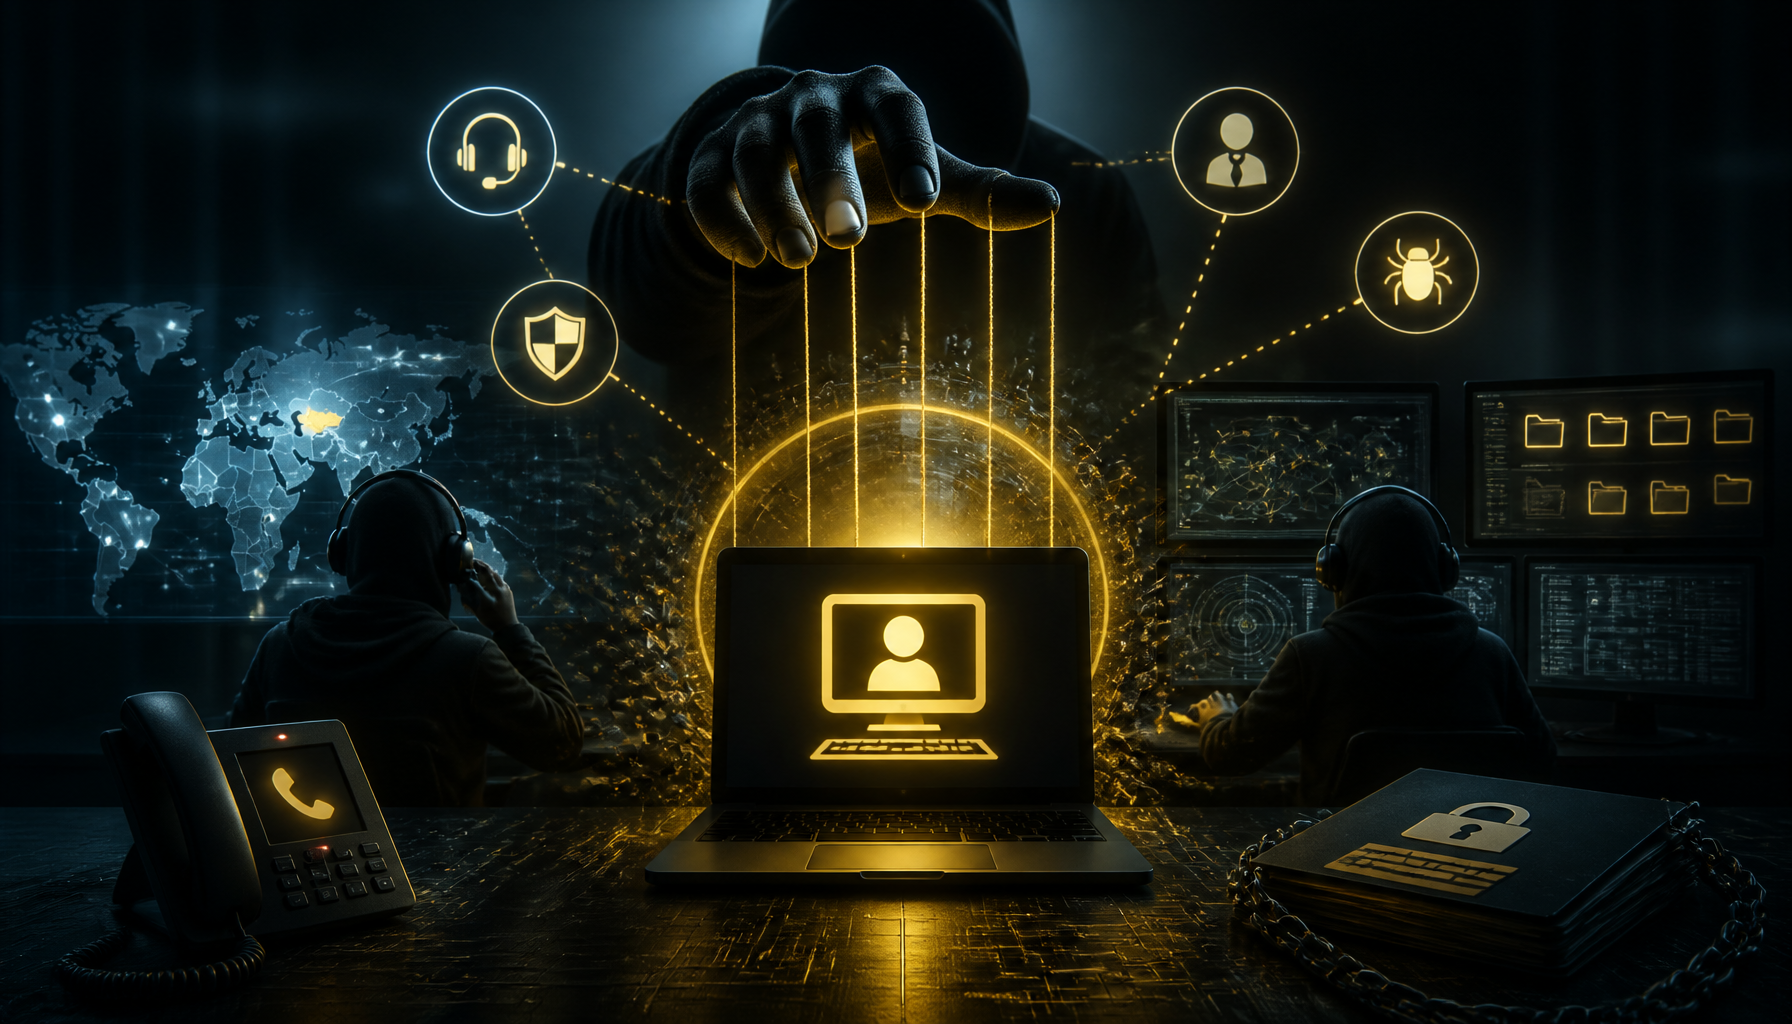
Z ujawnionych plików wynika, że działania grupy zaczynają się od dokładnego rozpoznania celu. Przestępcy wybierają organizacje i konkretne osoby tak, by pierwszy kontakt brzmiał wiarygodnie. Następnie dzwonią do ofiary, często podszywając się pod:
- pracownika działu IT,
- specjalistę ds. bezpieczeństwa,
- pomoc techniczną.
Celem jest nakłonienie użytkownika do uruchomienia oprogramowania do zdalnego dostępu. Gdy ofiara się zgodzi, napastnik uzyskuje punkt zaczepienia w sieci firmowej, a stamtąd może próbować poruszać się dalej i eskalować uprawnienia.
Według ujawnionych materiałów przestępcy korzystają też ze scenariuszy rozmów, które uwzględniają różne reakcje ofiary — także sceptycyzm, nieufność albo odmowę współpracy.
Jeden mówi, drugi przejmuje komputer
Szczególnie ciekawy jest opis podziału ról w grupie. Z przecieków wynika, że w trakcie rozmowy telefonicznej nie zawsze działa jedna osoba. Jeden przestępca rozmawia z ofiarą i utrzymuje ją w przekonaniu, że ma do czynienia z prawdziwym pracownikiem wsparcia, a drugi w tym samym czasie obsługuje zdalne narzędzie i wykonuje właściwe czynności na komputerze.
Obaj mają koordynować działania przez komunikator grupowy. Taki model pracy pokazuje, że Luna Moth stawia na koordynację, specjalizację i psychologiczne wywieranie presji, a nie wyłącznie na techniczne exploity.
Dlaczego to groźne dla firm
Badacze podkreślają, że tego rodzaju kampanie są szczególnie niebezpieczne, bo atakują ludzi, a nie tylko systemy. Nawet dobrze zabezpieczona infrastruktura może zostać naruszona, jeśli pracownik uwierzy w fałszywy telefon i udzieli dostępu zewnętrznemu rozmówcy.
Z ujawnionych dokumentów wynika, że celem grupy jest przede wszystkim kradzież poufnych informacji i późniejsze szantażowanie ofiar w celu wymuszenia płatności.
Co mogą zrobić organizacje
Wnioski płynące z tego przypadku są dość jednoznaczne: same zabezpieczenia techniczne nie wystarczą. Firmy powinny ograniczać ryzyko przede wszystkim przez procedury i szkolenia pracowników.
W praktyce oznacza to:
- weryfikowanie niespodziewanych próśb IT przez osobny, znany kanał kontaktu,
- ograniczanie liczby narzędzi do zdalnego dostępu, które można instalować,
- uczenie pracowników, że prawdziwe wsparcie techniczne nie powinno wywierać presji na szybkie działanie.
Cyberprzestępczość coraz bardziej przypomina biznes
Sprawa Luna Moth pokazuje, jak bardzo rozwinęły się współczesne grupy zajmujące się wymuszeniami. Ich działalność nie opiera się już wyłącznie na szyfrowaniu plików. Coraz częściej chodzi o dobrze zaplanowany proces: wybór ofiary, kontakt telefoniczny, przejęcie zaufania, uzyskanie dostępu i dopiero potem szantaż.
To właśnie dlatego takie ataki są trudne do wykrycia na wczesnym etapie. Ofiara sama otwiera drzwi napastnikom, wierząc, że pomaga działowi IT.