AI w oszustwach: atak na głos i dane
Dwa różne incydenty pokazują, jak AI i kradzież danych zmieniają cyberzagrożenia: od medycznej chmury po fałszywy głos w banku.
AI i kradzież danych zmieniają reguły gry
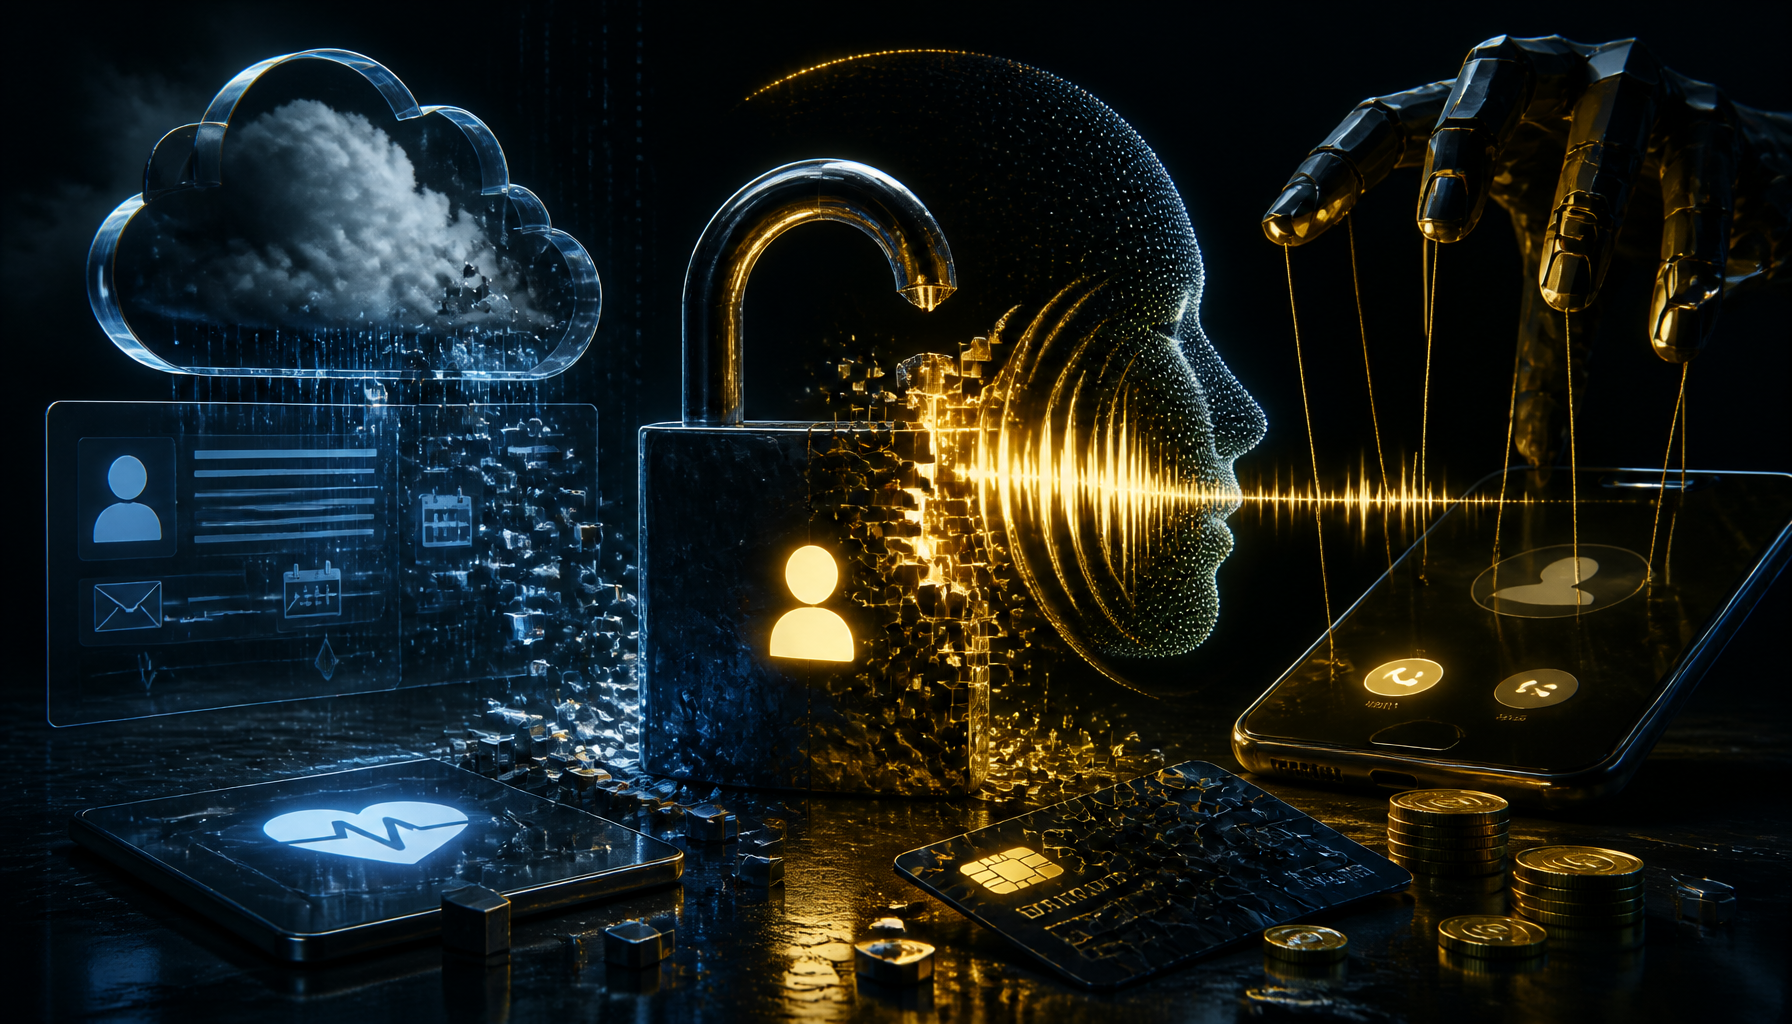
Ostatnie incydenty z różnych sektorów pokazują dwa coraz częstsze kierunki cyberataków. Z jednej strony przestępcy polują na dane użytkowników usług online, z drugiej wykorzystują sztuczną inteligencję do podszywania się pod ludzi i uwiarygodniania oszustw finansowych.
W obu przypadkach wspólny mianownik jest ten sam: klasyczne metody weryfikacji tożsamości stają się coraz mniej wystarczające.
Wyciek z mylife App i mylife Cloud
Jednym z opisanych zdarzeń był atak na mylife App i mylife Cloud należące do obszaru opieki diabetologicznej. Firma obsługująca rozwiązanie poinformowała, że do incydentu doszło po przejęciu serwera zarządzanego przez zewnętrznego dostawcę usług IT.
Według przekazanych informacji serwer, na którym przechowywano konta użytkowników aplikacji i chmury, został zaatakowany 3 września 2026 r.. Napastnicy mieli uzyskać dostęp do części danych i zagrozić ich publikacją. Sprawa została zgłoszona właściwym organom ochrony danych.
Jakie dane mogły zostać ujawnione?
Wśród informacji, które mogły trafić w niepowołane ręce, wymieniono:
- imię i nazwisko,
- datę urodzenia,
- adres e-mail,
- wybrane, pseudonimizowane logi techniczne z aplikacji.
Te logi mogły zawierać ograniczone wpisy związane z terapią, na przykład dane o bolusach lub wartości z ciągłego monitoringu glukozy. Jednocześnie operator zaznaczył, że nie doszło do ujawnienia pełnego dziennika terapii, pełnych zapisów glukozy, adresu pocztowego ani danych płatniczych.
Hasła do kont miały być przechowywane wyłącznie w postaci zaszyfrowanej i według obecnej wiedzy nie zostały pobrane. Sama aplikacja i chmura nadal działają.
Dlaczego ten wyciek jest groźny?
Nawet jeśli nie ujawniono najbardziej wrażliwych danych, samo połączenie imienia, nazwiska, e-maila i informacji o korzystaniu z aplikacji diabetologicznej może posłużyć do precyzyjnych ataków phishingowych. Przestępcy mogą wykorzystać te informacje, by wysyłać wiadomości wyglądające na autentyczne i odwołujące się do terapii lub konta użytkownika.
Firma zaleciła zmianę hasła do usługi. Osobom, które używały tego samego hasła także w innych serwisach, zalecono jego natychmiastową wymianę również tam.
Gdy głos przestaje być dowodem
Drugi przypadek dotyczyło głośnej oszustwa finansowego, w której wykorzystano AI i deepfake głosu. W zdarzeniu powiązanym z Fideuram doszło do transferów opiewających na około 95 milionów euro. Z tej kwoty 36 milionów euro miało pozostać do odzyskania.
Mechanizm ataku był wielowarstwowy: pojawiły się pilne wiadomości, rozmowa głosowa z osobą podszywającą się pod znanego profesjonalistę oraz e-maile przygotowane tak, by nadać całej operacji wiarygodność. Celem było wymuszenie przelewów pod pozorem autentycznego polecenia pochodzącego z najwyższego szczebla organizacji.
To właśnie ten przypadek pokazuje, jak bardzo zmienił się krajobraz zagrożeń. Dla wielu osób rozpoznanie czyjegoś głosu było dotąd ważnym elementem potwierdzania tożsamości. Dziś jednak sam głos nie wystarcza, jeśli można go realistycznie sklonować i połączyć z dobrze przygotowaną socjotechniką.
Jeden trend, dwa zagrożenia
Oba incydenty różnią się skalą i branżą, ale łączy je wspólny wniosek:
- dane osobowe i techniczne są cennym materiałem do dalszych ataków,
- AI obniża próg tworzenia przekonujących oszustw,
- organizacje muszą zakładać, że każdy kanał komunikacji może zostać sfałszowany.
W praktyce oznacza to konieczność stosowania mocniejszych procedur weryfikacyjnych, lepszego zabezpieczania kont oraz większej ostrożności przy każdym nagłym żądaniu przelewu, zmiany danych lub podania poufnych informacji.
Co warto zrobić po takim incydencie?
Jeśli korzystasz z usługi, której dotyczą podobne zdarzenia, rozsądne minimum to:
- zmiana hasła,
- sprawdzenie, czy to samo hasło nie było używane gdzie indziej,
- obserwowanie skrzynki mailowej pod kątem podejrzanych wiadomości,
- zachowanie szczególnej ostrożności wobec komunikatów o pilnych działaniach.
W przypadku firm i instytucji lekcja jest jeszcze bardziej oczywista: autoryzacja oparta wyłącznie na głosie, mailu albo presji czasu staje się zbyt łatwa do obejścia.
Nowa rzeczywistość cyberbezpieczeństwa
Te dwa zdarzenia dobrze pokazują, że cyberbezpieczeństwo coraz częściej dotyczy nie tylko systemów i haseł, ale też zaufania do informacji, dźwięku i kontekstu. W erze AI przestępcy nie muszą już ograniczać się do prostych podszywek — mogą budować całe scenariusze, które brzmią i wyglądają wiarygodnie.
Dlatego zarówno użytkownicy, jak i organizacje muszą zakładać, że skuteczna obrona zaczyna się od ograniczania zaufania do pojedynczego sygnału. Głos, e-mail czy pilna wiadomość nie powinny już same w sobie wystarczać, by uruchomić pieniądze albo ujawniać dane.