Microsoft i LDLC: dwa świeże incydenty
Konto Microsoftu na X zostało przejęte, a LDLC potwierdza wyciek danych klientów. Oba incydenty pokazują, jak szybko atakujący wykorzystują zaufanie.
Dwa incydenty, jeden wspólny problem
Na początku października 2026 roku głośno zrobiło się o dwóch różnych atakach, które łączy jeden motyw: wykorzystanie zaufania do znanych marek.
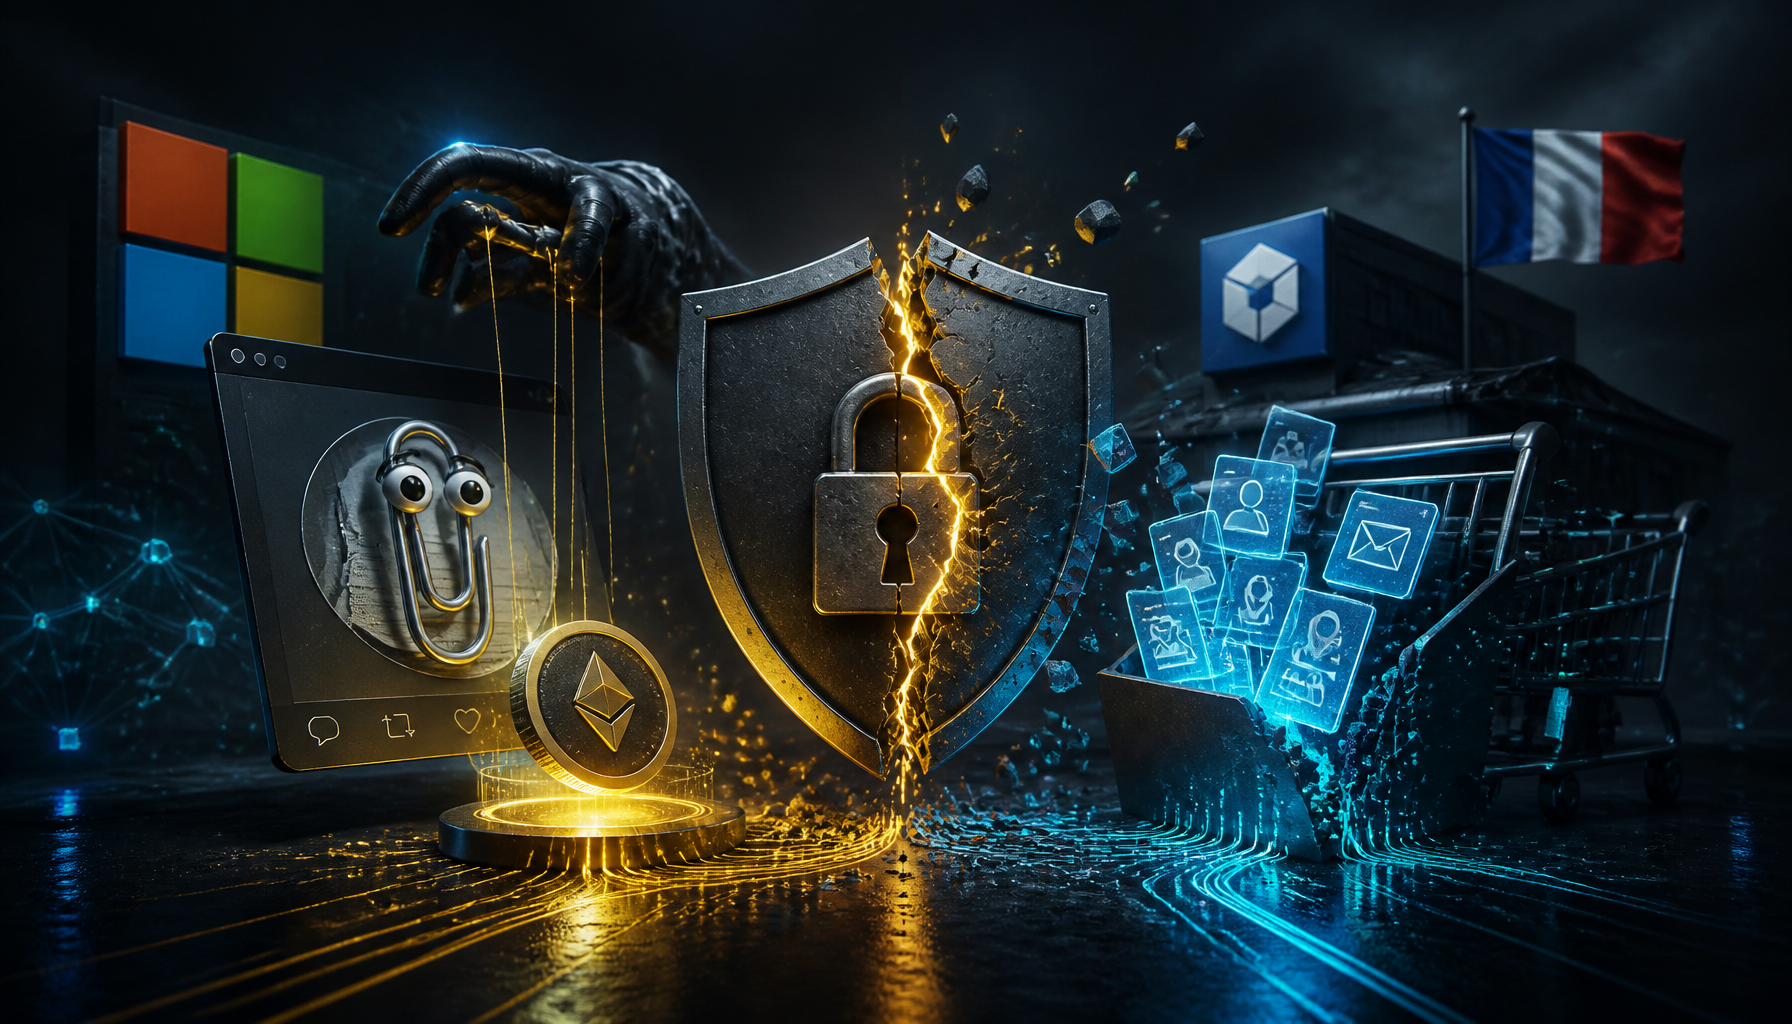
Z jednej strony napastnicy przejęli oficjalne konto Microsoftu na X i użyli go do promocji fałszywego tokena związanego z postacią Clippy. Z drugiej — francuska sieć sklepów LDLC potwierdziła wyciek danych klientów po incydencie w swoim systemie informatycznym.
Microsoft odzyskał kontrolę nad kontem na X
Przejęte konto Microsoftu na X miało ponad 13 milionów obserwujących. Według ujawnionych informacji atak rozpoczął się od tego, że oficjalny profil Microsoftu zaczął obserwować i udostępniać treści z fałszywego konta podszywającego się pod Clippy'ego, znanego wirtualnego asystenta Microsoftu.
Napastnicy zmienili też wizerunek tego konta, wykorzystując motyw Clippy'ego, a cały ruch miał służyć reklamie kryptowalutowego oszustwa z tokenem $Clippy.
Microsoft odzyskał już dostęp do profilu i opublikował przeprosiny. Pojawiły się też zapowiedzi podjęcia kroków prawnych, choć później ten komunikat został usunięty.
W obiegu nadal krążyło też inne fałszywe konto, które dalej promowało token i twierdziło, że ma „płynność” powiązaną z $MSFT.
LDLC potwierdza wyciek danych klientów
Drugi incydent dotyczy LDLC, francuskiego sprzedawcy sprzętu komputerowego i komponentów. Firma poinformowała klientów, że nieuprawniony dostęp do jednego z systemów mógł doprowadzić do odczytania części danych osobowych.
Wśród ujawnionych informacji znalazły się między innymi:
- imię i nazwisko,
- adres pocztowy,
- adres e-mail,
- numer telefonu komórkowego lub stacjonarnego,
- numer faksu,
- język klienta,
- forma zwrotu grzecznościowego,
- techniczne kody klienta,
- typ klienta: prywatny lub firmowy,
- data ostatniego logowania,
- data rejestracji w serwisie.
LDLC podkreśliło, że atakujący nie uzyskali dostępu do danych bankowych, numerów kart, haseł ani danych logowania.
Co zrobiła firma po incydencie
Po wykryciu problemu LDLC miało:
- odizolować zaatakowane rozwiązanie,
- przejrzeć zasady dostępu do systemów,
- zgłosić sprawę do francuskiego organu ochrony danych CNIL.
To standardowa procedura przy tego typu zdarzeniach, zwłaszcza gdy w grę wchodzą dane osobowe klientów.
Dlaczego to ważne dla użytkowników
Choć w przypadku LDLC nie wyciekły hasła ani dane kart płatniczych, sam zestaw ujawnionych informacji może wystarczyć do przygotowania phishingu lub innych prób wyłudzenia.
Atakujący mogą użyć:
- imienia i nazwiska,
- numeru telefonu,
- adresu e-mail,
- informacji o ostatnim logowaniu,
aby uwiarygodnić podszytą wiadomość i skłonić ofiarę do kliknięcia w fałszywy link, podania dodatkowych danych albo wykonania płatności poza oficjalnym kanałem.
Na co uważać po takim wycieku
Jeśli ktoś otrzyma wiadomość rzekomo od LDLC, warto zachować ostrożność wobec:
- e-maili z prośbą o potwierdzenie danych,
- SMS-ów podszywających się pod firmę,
- telefonów z „pilnym” komunikatem od obsługi.
Najbezpieczniej jest nie klikać w linki z wiadomości i weryfikować kontakt wyłącznie przez oficjalne kanały.
Wspólny mianownik: zaufanie jest celem
Oba przypadki pokazują, że cyberprzestępcy chętnie korzystają z marek, które użytkownicy znają i którym ufają. W jednym scenariuszu służy to do promowania kryptowalutowego oszustwa, w drugim — do budowy wiarygodnych ataków socjotechnicznych po wycieku danych.
To przypomnienie, że nawet jeśli system nie ujawnia haseł czy kart płatniczych, sam wyciek danych kontaktowych może być wystarczający, by rozpocząć kolejną falę ataków.