ChatGPT użyty jako przynęta do ataku RAT
Atakujący wykorzystali Custom GPT w ChatGPT i fałszywą weryfikację Cloudflare, by skłonić ofiary do uruchomienia złośliwego kodu.
ChatGPT jako pierwszy krok ataku
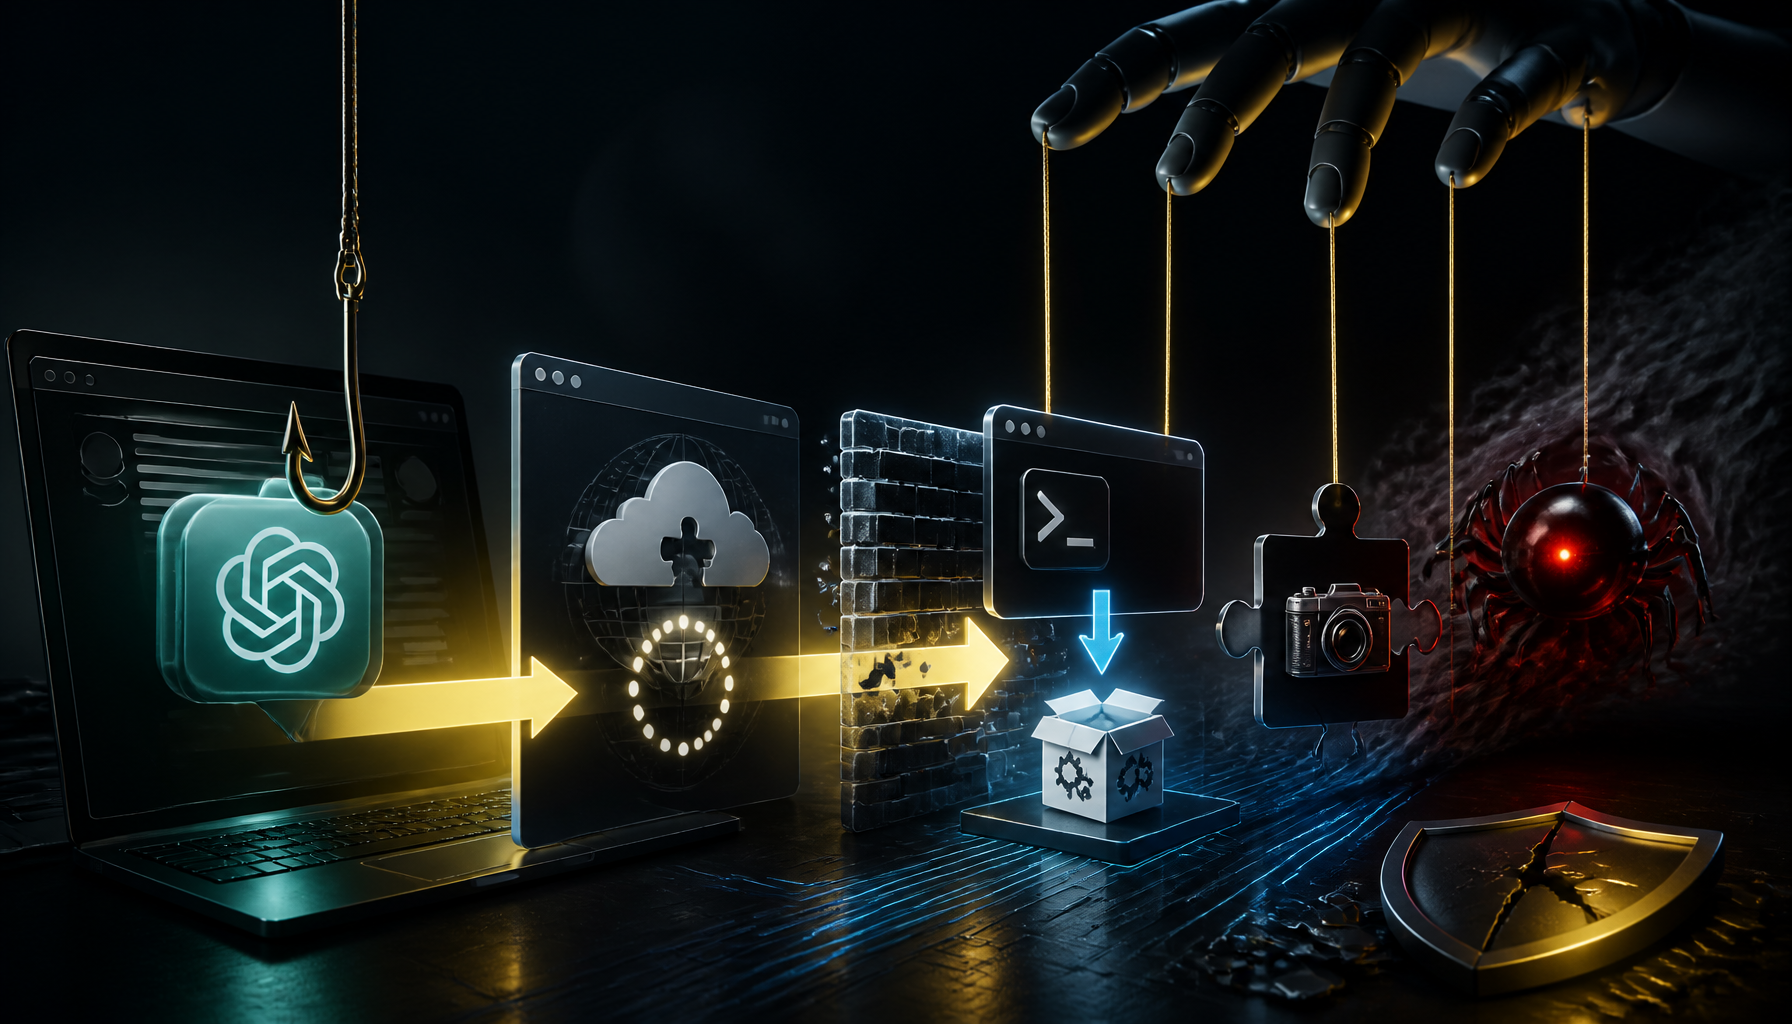
Atakujący zaczęli od nadużycia funkcji Custom GPT w ChatGPT, tworząc podszywający się pod legalną usługę model o nazwie Plus 5.6. Całość była zaprojektowana tak, by wzbudzać zaufanie już na samym początku kontaktu z ofiarą.
Według analiz kampania ruszała często od sponsorowanego wyniku w wyszukiwarce po wpisaniu hasła „chatgpt”. Użytkownik trafiał następnie do Custom GPT, który nie tylko wyglądał wiarygodnie, ale też odpowiadał w sposób prowadzący do kolejnego etapu infekcji.
Fałszywy komunikat i przejście na Google Sites
Po wejściu w interakcję ofiara dostawała komunikat o rzekomej ograniczonej dostępności usługi na „głównym” adresie. W zamian sugerowano skorzystanie z „zapasowej” domeny. To klasyczny zabieg socjotechniczny: zamiast wywoływać presję lub alarm, przestępcy podsuwali pozornie rozsądne rozwiązanie.
Link prowadził do strony hostowanej na Google Sites, która imitowała sprawdzanie bezpieczeństwa w stylu Cloudflare CAPTCHA. W praktyce był to element techniki ClickFix — ofiara była nakłaniana do ręcznego skopiowania i uruchomienia polecenia w swoim systemie.
ClickFix i instalator MSI
Po wykonaniu polecenia uruchamiał się łańcuch infekcji oparty o PowerShell. To właśnie ten krok inicjował pobranie i uruchomienie pliku MSI o nazwie ISOSimple.msi.
W dalszej fazie atak wykorzystywał DLL sideloading, czyli technikę, w której legalny program ładuje spreparowaną bibliotekę zamiast właściwej. W tym przypadku użyto podpisanego binarium firmy Canon, aby załadować zmodyfikowaną bibliotekę i ukryć właściwy złośliwy komponent.
Warstwy ukrywania i payload końcowy
Łańcuch ataku był wieloetapowy i zawierał kolejne warstwy maskowania. W jednym z wariantów dane potrzebne do uruchomienia loadera ukryto w pliku dźwiękowym WAV Common.Integrator.Preview.wav. Nie była to klasyczna steganografia, lecz zapis zaszyfrowanej treści w pliku, który wyglądał jak zwykłe nagranie audio.
Po ekstrakcji loadera malware próbował ominąć mechanizmy ochronne Windows, w tym obchodził AMSI, odłączał ntdll.dll od monitoringu w trybie użytkownika i sprawdzał, czy działa w maszynie wirtualnej. Dopiero potem uruchamiał właściwy RAT.
Co potrafi złośliwy trojan
Końcowy payload dawał atakującym szeroką kontrolę nad zainfekowanym systemem. Z jego poziomu możliwe było między innymi:
- uruchamianie sesji pulpitu zdalnego i transmisji obrazu ekranu,
- przechwytywanie obrazu z kamery, dźwięku z mikrofonu i audio systemowego,
- przeszukiwanie plików na dysku,
- rozpoznawanie wielu przeglądarek,
- pobieranie i uruchamianie kolejnych plików
EXE,DLL,MSIoraz skryptów PowerShell, batch, VBScript i JavaScript.
W komunikacji z serwerem C2 malware korzystał z DNS over HTTPS, wykorzystując resolverów Cloudflare, Google i Quad9, dzięki czemu ruch wyglądał jak zwykły ruch HTTPS i był trudniejszy do wykrycia w lokalnych logach DNS.
Co to oznacza dla użytkowników
Ta kampania pokazuje, że atakujący coraz chętniej nadużywają zaufanych platform — nie tylko ChatGPT, ale też Google Sites, Cloudflare czy nawet podpisanego oprogramowania znanych producentów. Sam legalny wygląd usługi nie gwarantuje już bezpieczeństwa.
W analizowanej operacji odnotowano co najmniej 40 infekcji. Pierwotny Custom GPT został usunięty, ale badacze szybko znaleźli kolejną wersję powiązaną z tą samą kampanią, co sugeruje, że schemat może być rozwijany dalej.
Najważniejszy wniosek jest prosty: żadna legalna usługa nie powinna prosić o skopiowanie i uruchomienie komendy w celu „potwierdzenia”, że użytkownik jest człowiekiem. Właśnie taki moment najczęściej przesądza o sukcesie całego ataku.