Awaria FAA pokazała słabość legacy
Usterka w amerykańskiej kontroli lotów sparaliżowała starty na kilka godzin i przypomniała, jak ryzykowne bywają hybrydowe sieci legacy.
Gdy awaria zatrzymuje całe niebo
13 listopada 2026 roku amerykańska Federal Aviation Administration musiała wprowadzić nationwide ground stop, czyli ogólnokrajowy zakaz startów. Przez kilka godzin wstrzymano odloty z lotnisk w całych Stanach Zjednoczonych po tym, jak pojawiły się poważne problemy z komunikacją w systemach kontroli ruchu lotniczego.
Na początku pojawiły się spekulacje o cyberataku, ale szybko zostały one osłabione przez komunikaty władz. Z dostępnych informacji wynika, że nie było dowodów na działanie intruza. Problem miał raczej charakter techniczny: dane w systemach komunikacyjnych przestały być na tyle spójne i wiarygodne, by można było bezpiecznie utrzymać normalny ruch.
Co dokładnie zawiodło
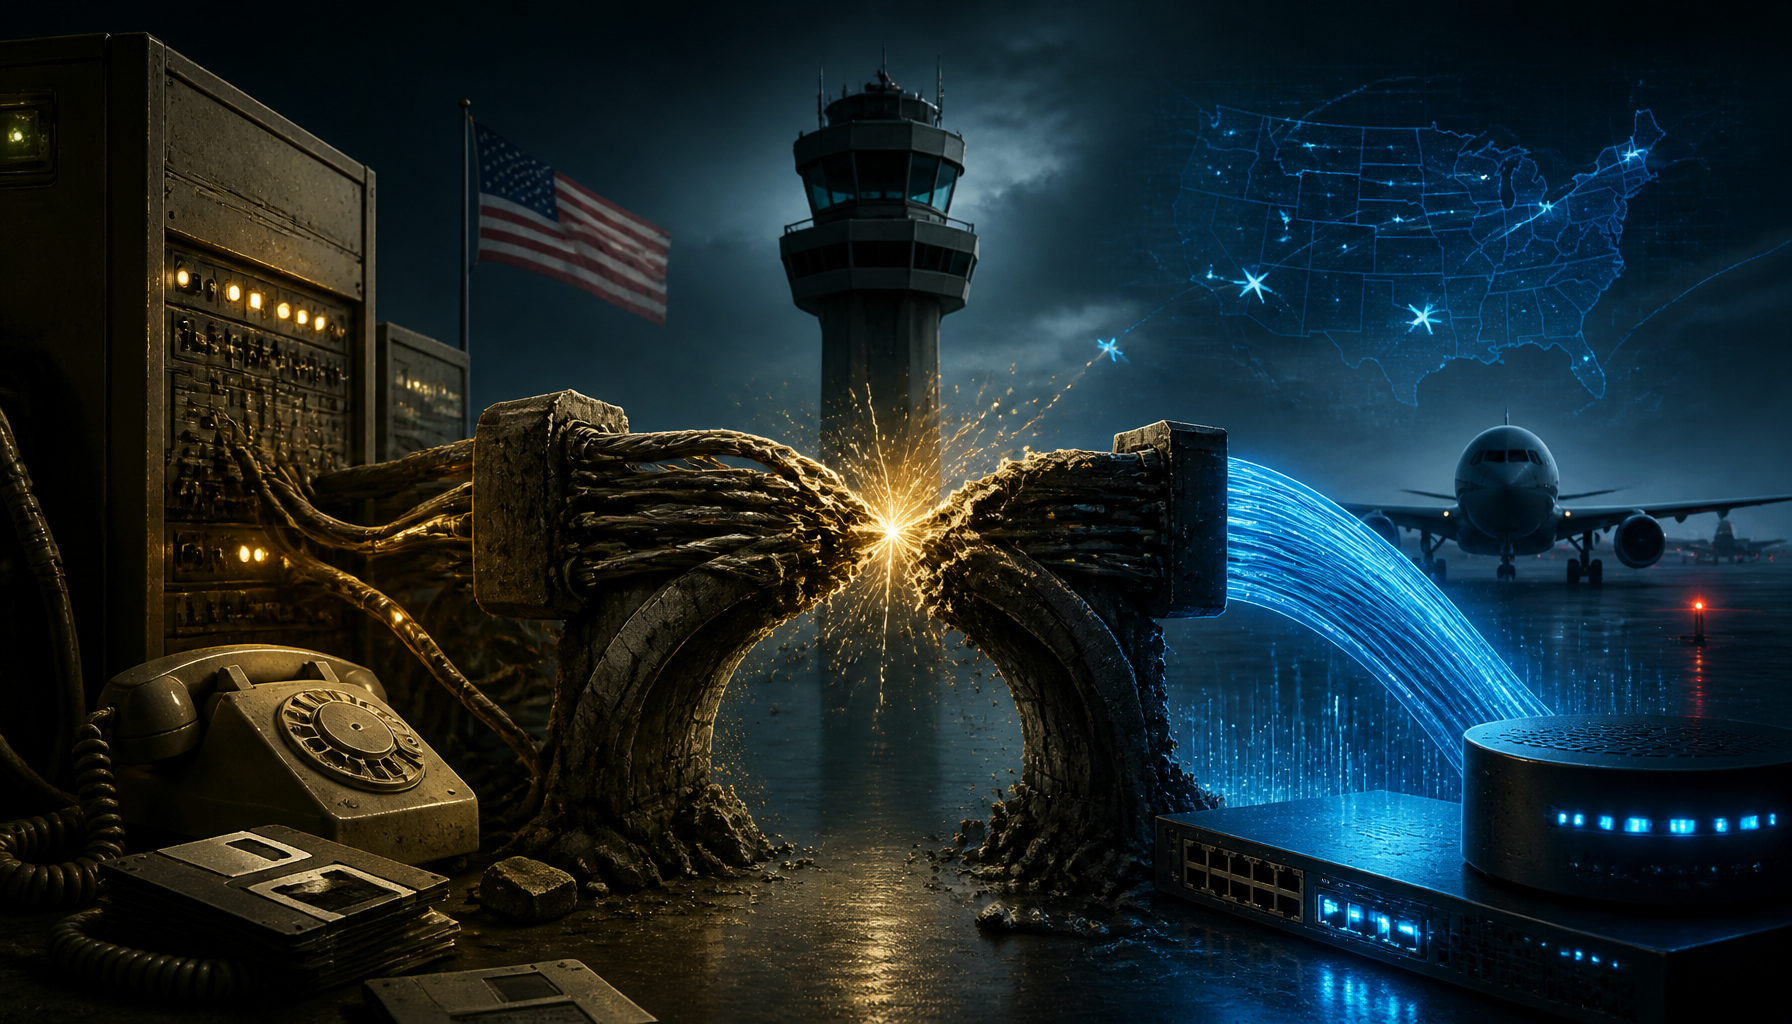
Według wstępnych wyjaśnień źródłem problemu była infrastruktura telekomunikacyjna FAA, w której nadal działają starsze elementy oparte na technologii TDM oraz sprzęcie pamiętającym poprzednie dekady. To właśnie one miały zostać przeciążone po modernizacji części środowiska i w trakcie restartu nowych komponentów.
W efekcie część routerów i przełączników zaczęła przekazywać niespójne informacje, a system uznał, że nie da się już utrzymać odpowiedniego poziomu bezpieczeństwa. W lotnictwie to wystarczy, by zatrzymać starty — nawet jeśli same samoloty i pasy startowe są sprawne.
Legacy, które nadal trzymają w ryzach krytyczne usługi
Ta sytuacja dobrze pokazuje, jak wyglądają dziś niektóre infrastruktury krytyczne: obok nowoczesnych systemów nadal działają rozwiązania sprzed kilkudziesięciu lat. W przypadku FAA jeszcze kilka dni wcześniej mówiło się o wycofywaniu dyskietek używanych w części procesów związanych z kontrolą ruchu lotniczego. To nie one spowodowały listopadową awarię, ale są symbolem znacznie większego problemu.
Starsze systemy nie są zwykle „bezpieczne” dlatego, że są stare. Ich odporność często wynikała z izolacji, ograniczonej łączności i niewielkiej liczby integracji. Kłopot zaczyna się wtedy, gdy trzeba je połączyć z nową architekturą, nowymi routerami, sieciami IP i oprogramowaniem działającym w czasie rzeczywistym.
Modernizacja jako moment największego ryzyka
Najbardziej wrażliwy etap nie zawsze przypada na sam stary system albo na nową technologię, lecz na okres przejściowy pomiędzy nimi. To wtedy trzeba zbudować mosty między dwiema różnymi epokami technologicznymi:
- starszą infrastrukturą, projektowaną pod małe obciążenia i przewidywalny ruch,
- nowymi systemami, które generują dużo większy wolumen danych i są bardziej złożone,
- warstwami pośrednimi, które muszą tłumaczyć protokoły i pilnować spójności informacji.
Jeśli ten układ zostanie źle zaprojektowany lub nieprzetestowany pod realnym obciążeniem, pojawia się ryzyko awarii nie z powodu włamania, lecz z powodu samego zderzenia starych i nowych komponentów.
Dlaczego to ważne także z perspektywy cyberbezpieczeństwa
Choć tym razem nie potwierdzono ataku, incydent pokazał istotny problem dla analityków bezpieczeństwa: infrastruktura może zostać zmuszona do zatrzymania usług nie tylko po przejęciu przez napastnika, ale także wskutek zakłócenia jej zależności technicznych.
To właśnie dlatego w cyberbezpieczeństwie coraz częściej mówi się nie tylko o klasycznym cyberattack, lecz także o scenariuszach, w których ktoś może doprowadzić system do stanu awaryjnego bez pełnej kompromitacji jego rdzenia. Dla infrastruktury bezpieczeństwa fizycznego liczy się nie tylko dostępność, ale też integralność danych, obserwowalność i odporność zależności między systemami.
Lekcja dla Europy
Przypadek amerykańskiej FAA to również ostrzeżenie dla europejskich operatorów infrastruktury krytycznej. Kolej, energetyka, przemysł, służba zdrowia i administracja publiczna także żyją dziś w świecie łączącym stare rozwiązania z nowymi platformami cyfrowymi.
Modernizacja jest konieczna, ale nie może polegać wyłącznie na wymianie sprzętu. Potrzebne są jeszcze:
- segmentacja sieci,
- kontrola zależności między systemami,
- pełna obserwowalność end-to-end,
- projektowanie bramek i integracji zgodnie z zasadą secure-by-design,
- testy scenariuszy degradacji zanim pojawią się w realnym ruchu.
Właśnie to wydarzenie pokazuje najprostszy wniosek: czasem największym zagrożeniem dla infrastruktury krytycznej nie jest zewnętrzny atak, lecz własna, niedokończona transformacja cyfrowa.