Kiteworks i PeopleSoft na celowniku ataków
Kiteworks zalecił klientom czasowe wyłączenie systemów, a Oracle PeopleSoft znów jest masowo wykorzystywany w atakach wymierzonych w firmy i instytucje.
Dwie głośne podatności i jedno ostrzeżenie
Świat cyberbezpieczeństwa znów dostał kilka sygnałów alarmowych naraz. Z jednej strony Kiteworks poprosiło klientów o czasowe wyłączenie systemów na 9 godzin z powodu możliwego, nadchodzącego ataku. Z drugiej strony trwa nowa fala nadużyć wobec Oracle PeopleSoft, gdzie atakujący obchodzą zabezpieczenia i wdrażają web shele na kolejnych serwerach.
W tle pojawia się też temat Citrix NetScaler, w którego przypadku administratorzy również otrzymują niepokojące sygnały i zalecenia, by profilaktycznie odłączać urządzenia. Choć szczegóły dotyczące NetScalera nie zostały szeroko ujawnione, sama skala ostrożności pokazuje, że sytuacja jest dynamiczna.
Kiteworks: prewencyjne wyłączenie systemów
Kiteworks, znane wcześniej jako Accellion, poinformowało klientów, że otrzymało wiarygodne informacje wywiadowcze od federalnych służb, według których potencjalny napastnik może próbować zaatakować część systemów firmy. Z tego powodu zalecono czasowe wyłączenie środowisk na dziewięć godzin.
Firma podkreśla, że nie znalazła dowodów kompromitacji systemów klientów. Zalecenie ma więc charakter prewencyjny, a nie jest reakcją na potwierdzony incydent. Jednocześnie przypomniano, że w najnowszym wydaniu oprogramowania 9.5.1 załatano wszystkie znane luki i to właśnie ta wersja ma zapewniać najlepszą ochronę.
Co ważne, ostrzeżenie nie dotyczy spółek powiązanych z Kiteworks, takich jak Zivver, DRACOON, totemo, ownCloud, WAMNET, Maytech, Bonfy.ai i 123FormBuilder.
Oracle PeopleSoft: atakujący omijają WAF
Znacznie bardziej konkretna i już aktywna jest sytuacja wokół Oracle PeopleSoft. Badacze obserwują kolejną falę masowego wykorzystywania luki oznaczonej jako CVE-2026-35273, ocenionej na 9.8 w skali CVSS. Problem został już wcześniej załatany, ale wiele organizacji nadal pozostaje narażonych.
Atakujący powiązani z grupą ShinyHunters wykorzystują tę podatność do uzyskiwania nieautoryzowanego zdalnego wykonania kodu. Kluczowym elementem nowej kampanii jest obejście reguł WAF. Napastnicy zmieniają żądania tak, by zamiast zwykłej ścieżki /PSEMHUB/ używać wersji z kodowaniem URL, na przykład /%50SEMHUB/. Dla wielu zapór aplikacyjnych to wciąż wygląda jak poprawny ruch, podczas gdy sama aplikacja po stronie serwera dekoduje żądanie i trafia do podatnego komponentu.
W praktyce pozwala to na:
- identyfikowanie podatnych celów przez wysyłanie specjalnie przygotowanych żądań POST,
- uruchamianie kodu przez wykorzystanie błędnej obsługi deserializacji Java,
- wdrażanie web shelli,
- dołączanie kolejnych narzędzi do utrzymania dostępu i kradzieży danych.
Jak wygląda łańcuch ataku
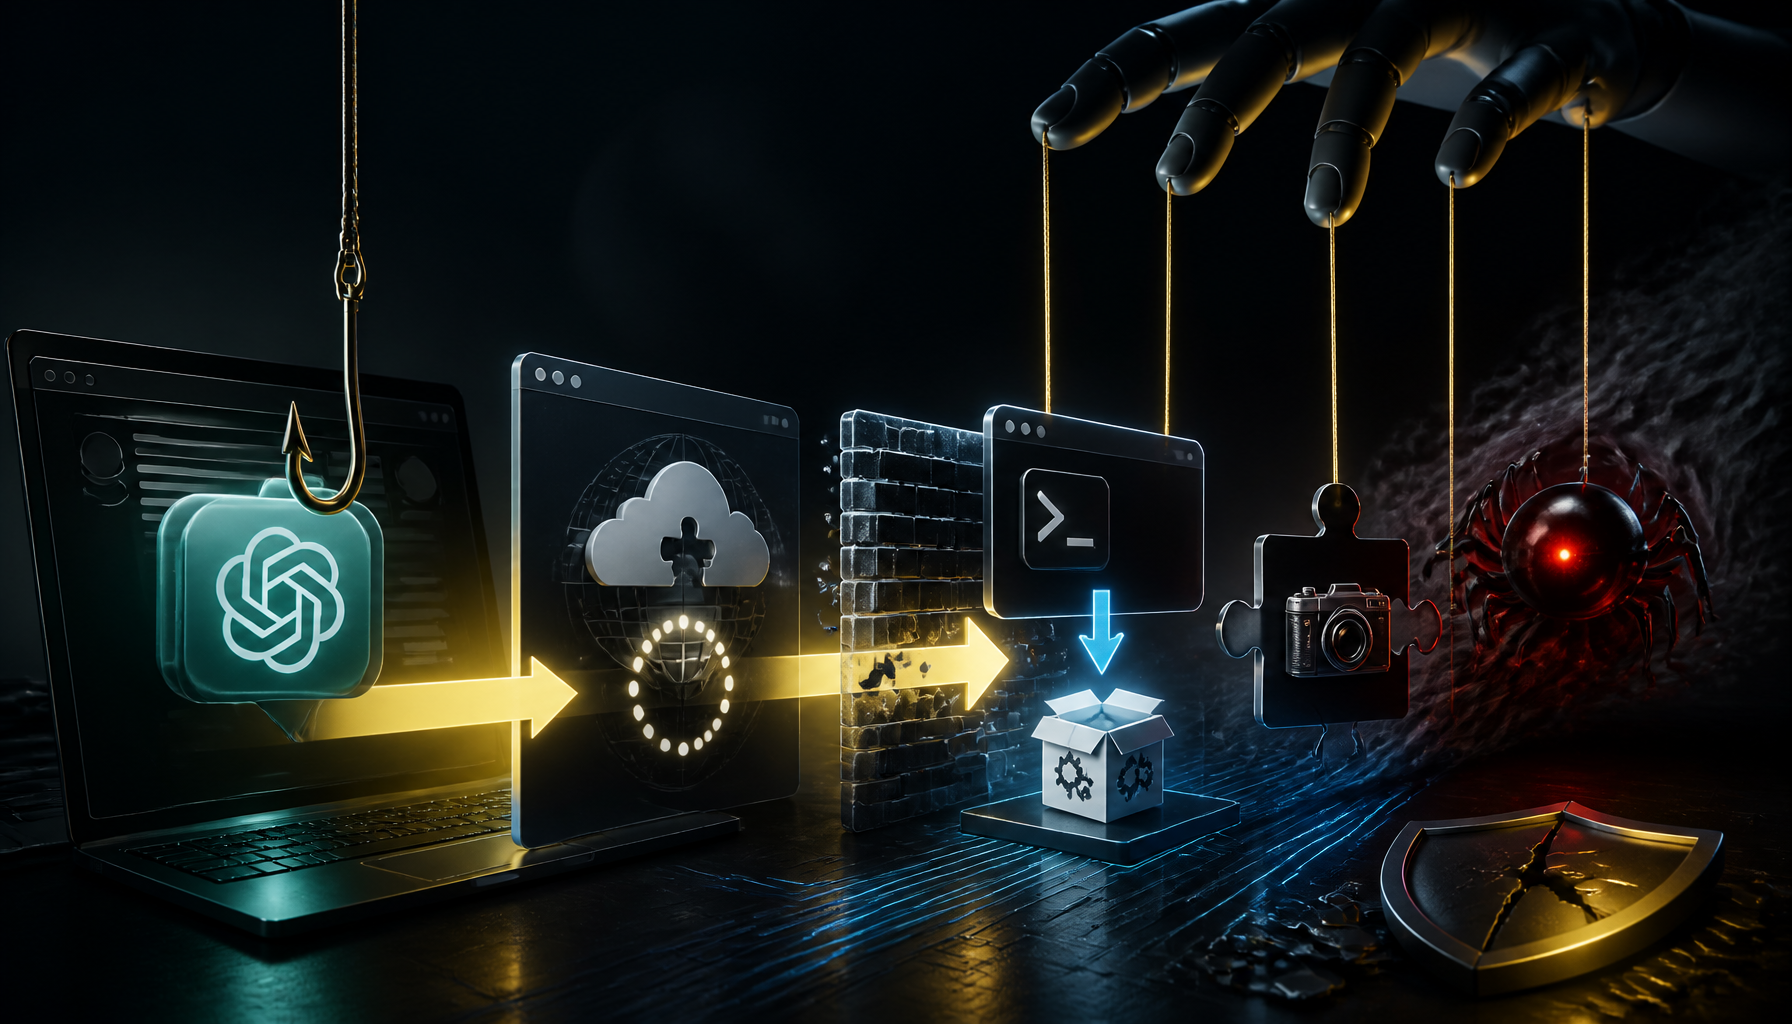
W opisywanych kampaniach atakujący umieszczają w katalogu PSEMHUB.war dwa pliki JSP:
x.jsp— służy do wykonywania poleceń systemowych,u.jsp— umożliwia przesyłanie plików fragmentami i dalsze wykonywanie komend.
Za ich pomocą wdrażany jest m.in. podpisany, ale zmodyfikowany instalator Ple64.exe, który ładuje do pamięci backdoora SIDEEYE. To narzędzie C++ komunikuje się z zewnętrznym serwerem pod adresem 162.219.30[.]165 i umożliwia m.in. przejmowanie poświadczeń z przeglądarek i aplikacji desktopowych, zarządzanie plikami i procesami, a także dostęp typu reverse shell oraz reverse proxy.
Dodatkowo napastnicy stosują:
- Neo-reGeorg do tunelowania ruchu,
- MeshAgent na systemach Linux, by utrzymać zdalny dostęp po wdrożeniu web shella.
Około jedna czwarta poleceń była wykonywana z uprawnieniami root albo NT AUTHORITY\SYSTEM, co daje pełną kontrolę nad systemem. Pozostałe komendy uruchamiano z kont usługowych PeopleSoft lub WebLogic.
Kogo dotyczy fala ataków
Nowa aktywność nie ogranicza się do jednego sektora. Celem są organizacje z branż:
- szkolnictwo wyższe,
- technologia,
- usługi IT,
- ochrona zdrowia,
- rolnictwo,
- transport,
- administracja publiczna.
Wcześniej podobne ataki zaczęły się od uczelni, a później rozszerzyły na kolejne obszary. W części środowisk wykryto już web shele na dziesiątkach systemów.
Co powinny zrobić organizacje
Rekomendacje obronne są dość konkretne:
- Zainstalować poprawki dla CVE-2026-35273.
- W środowiskach wieloserwerowych wyłączyć usługę Environment Management Hub (EMHub).
- W konfiguracjach jednoserwerowych usunąć aplikację PSEMHUB.
- Przeszukać logi WebLogic pod kątem żądań do
/PSEMHUB/i ich zakodowanych wariantów. - Sprawdzić katalog PSEMHUB.war w poszukiwaniu JSP web shelli i innych artefaktów.
- Obowiązkowo rotować hasła dostępne dla konta usługi aplikacji PeopleSoft.
- Przejrzeć hosty PeopleSoft i bazy danych pod kątem dużych archiwów w katalogach tymczasowych lub publicznie dostępnych.
- Zweryfikować logi audytowe bazy danych pod kątem masowych zapytań lub eksportów danych kadrowych, płacowych i studenckich.
- Monitorować ruch wychodzący z hostów PeopleSoft.
Co dalej
Zestaw tych wydarzeń pokazuje, że w dużych środowiskach korporacyjnych i administracyjnych szybka reakcja jest ważniejsza niż czekanie na pełen opis incydentu. W przypadku Kiteworks padło zalecenie profilaktycznego odłączenia systemów, a w przypadku Oracle PeopleSoft atakujący już aktywnie wykorzystują lukę i omijają zabezpieczenia.
Dla administratorów przekaz jest jasny: jeśli producent zaleca wyłączenie usługi albo instalację łatki, zwlekanie może kosztować znacznie więcej niż planowany przestój.